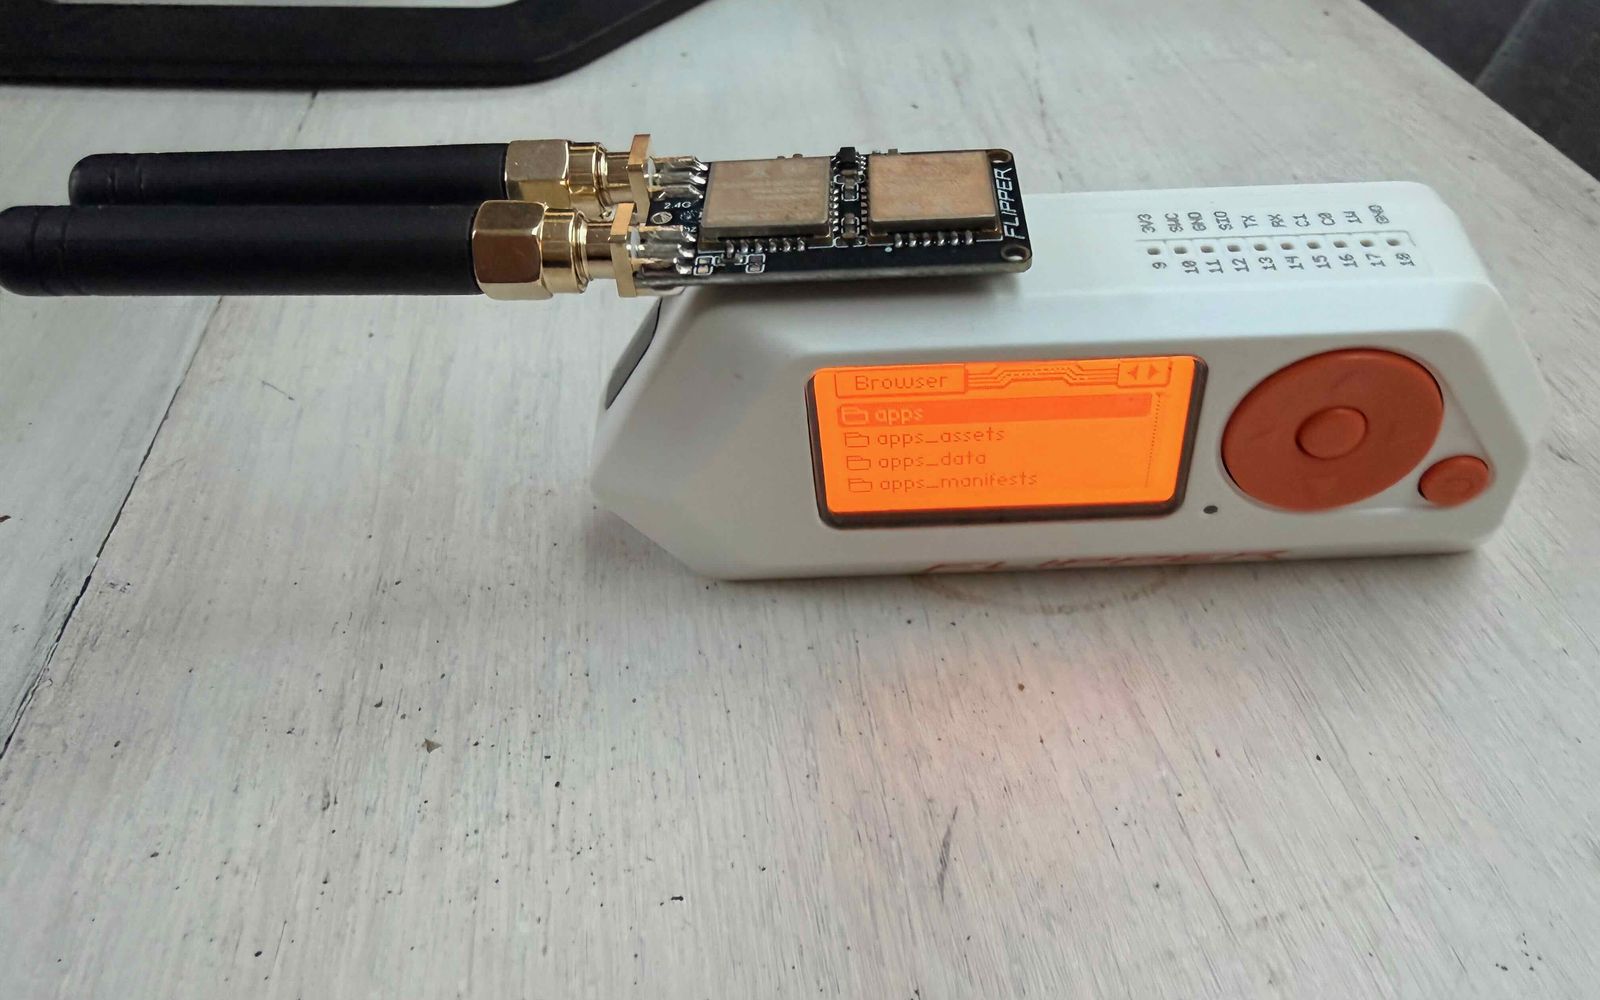
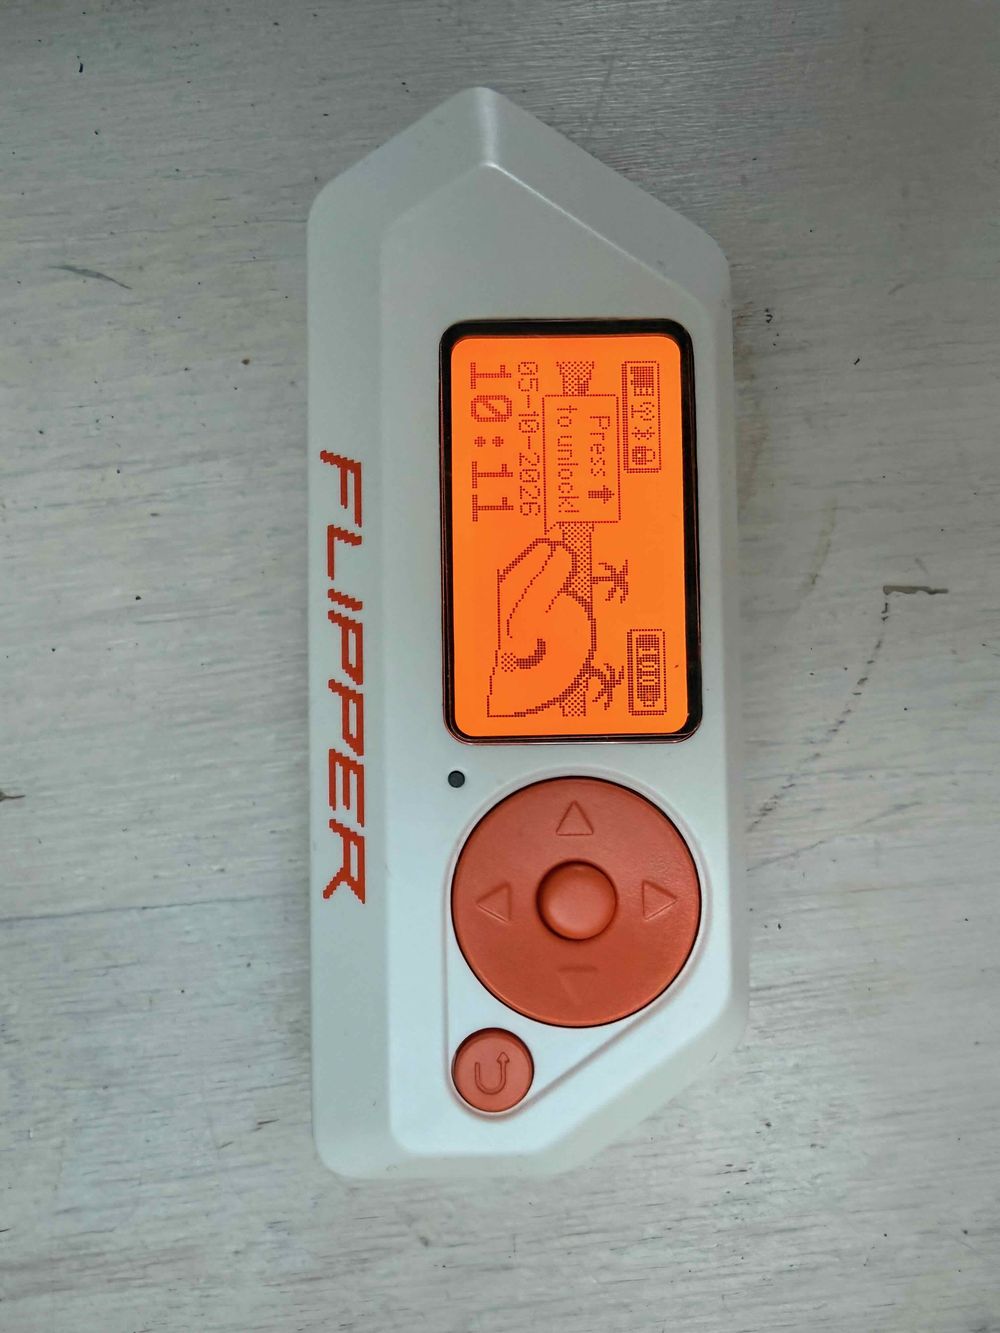
De Flipper Zero is een draagbare multitool voor pentesters, hardware-hobbyisten en iedereen die wil begrijpen hoe draadloze systemen werken. Het apparaat past in een broekzak, ziet eruit als speelgoed en praat met afstandsbedieningen, toegangspassen, infraroodontvangers en USB-poorten. In dit artikel lees je wat het is, wat je ermee kunt, welke uitbreidingsborden er zijn en wat het apparaat zegt over de beveiliging van je organisatie.
De Flipper Zero begon in 2020 als Kickstarter-project van Flipper Devices en haalde daar ruim 4,8 miljoen dollar op. De firmware is open source en het apparaat heeft een eigen karakter: een dolfijn in pixels die zich ontwikkelt naarmate je het apparaat meer gebruikt. Achter dat speelse uiterlijk zit serieuze hardware.
- Type
- Draagbare multitool voor draadloze protocollen en hardware
- Maker
- Flipper Devices
- Processor
- STM32WB55 met Bluetooth Low Energy
- Scherm
- 1,4 inch monochroom lcd, 128 × 64 pixels
- Radio
- Sub-GHz (300 tot 928 MHz), NFC, 125 kHz RFID en infrarood
- Aansluitingen
- USB-C, microSD, iButton en 18 GPIO-pinnen
- Geschikt voor
- Pentesters, hardware-onderzoekers, beheerders en hobbyisten
Wat zit erin?
Het bijzondere aan de Flipper Zero is dat alles in één apparaat zit. Elk onderdeel leest, bewaart en verzendt een ander type signaal.
- Sub-GHz-radio: ontvangt en verzendt op de frequenties van afstandsbedieningen, garagedeuren, slagbomen, draadloze deurbellen en sensoren.
- 125 kHz RFID: leest, bewaart en emuleert oudere toegangspassen en druppels, zoals EM4100 en HID Prox.
- NFC (13,56 MHz): leest modernere passen en tags, zoals MIFARE en NTAG, en kan een deel daarvan emuleren.
- Infrarood: werkt als universele afstandsbediening en leert signalen van bestaande afstandsbedieningen.
- iButton: leest en emuleert de contactsleutels die nog bij veel deuren en alarmsystemen in gebruik zijn.
- Bluetooth Low Energy: voor de koppeling met de mobiele app en voor onderzoek naar Bluetooth-apparaten.
- USB: gedraagt zich als toetsenbord (BadUSB) dat vooraf geschreven toetsaanslagen invoert, of als U2F-beveiligingssleutel.
- GPIO: achttien pinnen aan de bovenkant voor eigen elektronica en uitbreidingsborden.
Wat je ermee kunt, en wat niet
In een pentest is de Flipper Zero vooral een snel hulpmiddel voor het fysieke en draadloze deel van het onderzoek. Enkele voorbeelden:
- vaststellen welk type toegangspas een organisatie gebruikt en of die pas te kopiëren is;
- nagaan of een slagboom, poort of garagedeur met een vaste code werkt, die na één keer opvangen opnieuw is af te spelen;
- testen of werkplekken een onbekend USB-toetsenbord zonder meer accepteren;
- debugpoorten en geheugenchips op apparatuur uitlezen via de GPIO-pinnen.
Een bekend en onschuldig voorbeeld van zo’n vaste code is de laadklep van een Tesla. De knop op de laadstekker stuurt voor elke Tesla hetzelfde signaal, dus met een Flipper Zero open je zelfs de laadklep van een willekeurige Tesla in de buurt. Meer dan de klep gaat er niet open: de auto zelf blijft gewoon op slot.
Even belangrijk is wat het apparaat niet kan. De verhalen op sociale media zijn groter dan de werkelijkheid. Een moderne bankpas kopieer je er niet mee om te betalen. Moderne auto’s en afstandsbedieningen gebruiken rolling codes: elke code werkt maar één keer, en de officiële firmware weigert zulke signalen op te slaan en opnieuw te verzenden. Goed beveiligde toegangspassen, zoals MIFARE DESFire EV2 en EV3, zijn evenmin te klonen. De Flipper Zero maakt geen nieuwe aanvallen mogelijk; hij maakt bestaande, bekende zwaktes goedkoop en zichtbaar.
Uitbreidingsborden
Via de GPIO-pinnen breid je de Flipper Zero uit met functies die niet zijn ingebouwd. Wifi is het bekendste voorbeeld: het apparaat heeft zelf geen wifi-radio.
Officiële modules
- Wi-Fi Devboard: bord met een ESP32-S2, bedoeld als debugger voor firmware-ontwikkeling en veel gebruikt voor wifi-analyse.
- Video Game Module: ontwikkeld met Raspberry Pi op basis van de RP2040, met video-uitgang en bewegingssensor.
- Prototyping boards: lege printplaten om eigen schakelingen op te bouwen.
Borden van derden
- ESP32-borden met Marauder: ESP32 Marauder is open-source firmware voor wifi- en Bluetooth-onderzoek. Je brengt er netwerken en aangesloten apparaten mee in kaart, legt verkeer vast voor analyse en test hoe een netwerk reageert op verstoringen.
- Externe Sub-GHz-radio met antenne: een losse CC1101-module met externe antenne geeft meer bereik en gevoeligheid dan de ingebouwde antenne.
- NRF24: een 2,4 GHz-radio voor onderzoek naar draadloze toetsenborden en muizen die niet met Bluetooth werken.
- GPS-module: koppelt een locatie aan metingen, bijvoorbeeld bij het in kaart brengen van wifi-netwerken.
- Combinatieborden: meerdere radio’s op één bord, vaak een ESP32, een CC1101 en een NRF24 samen.
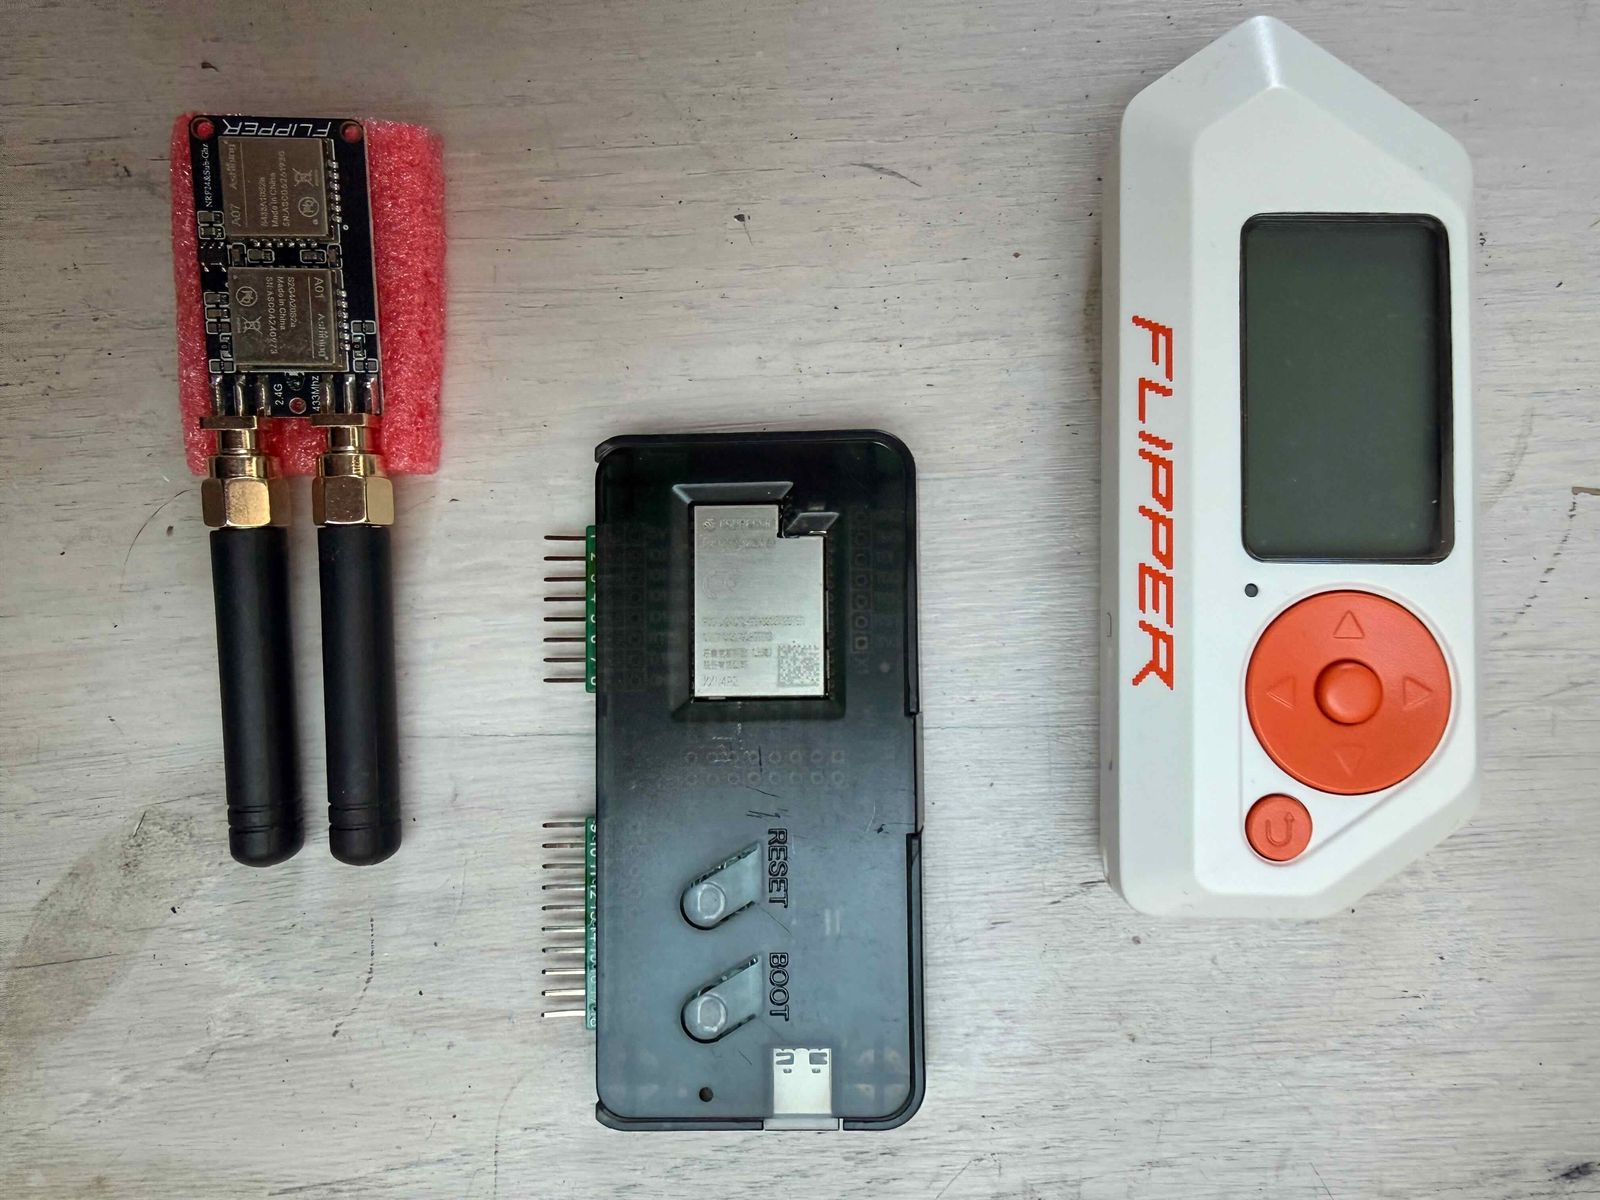
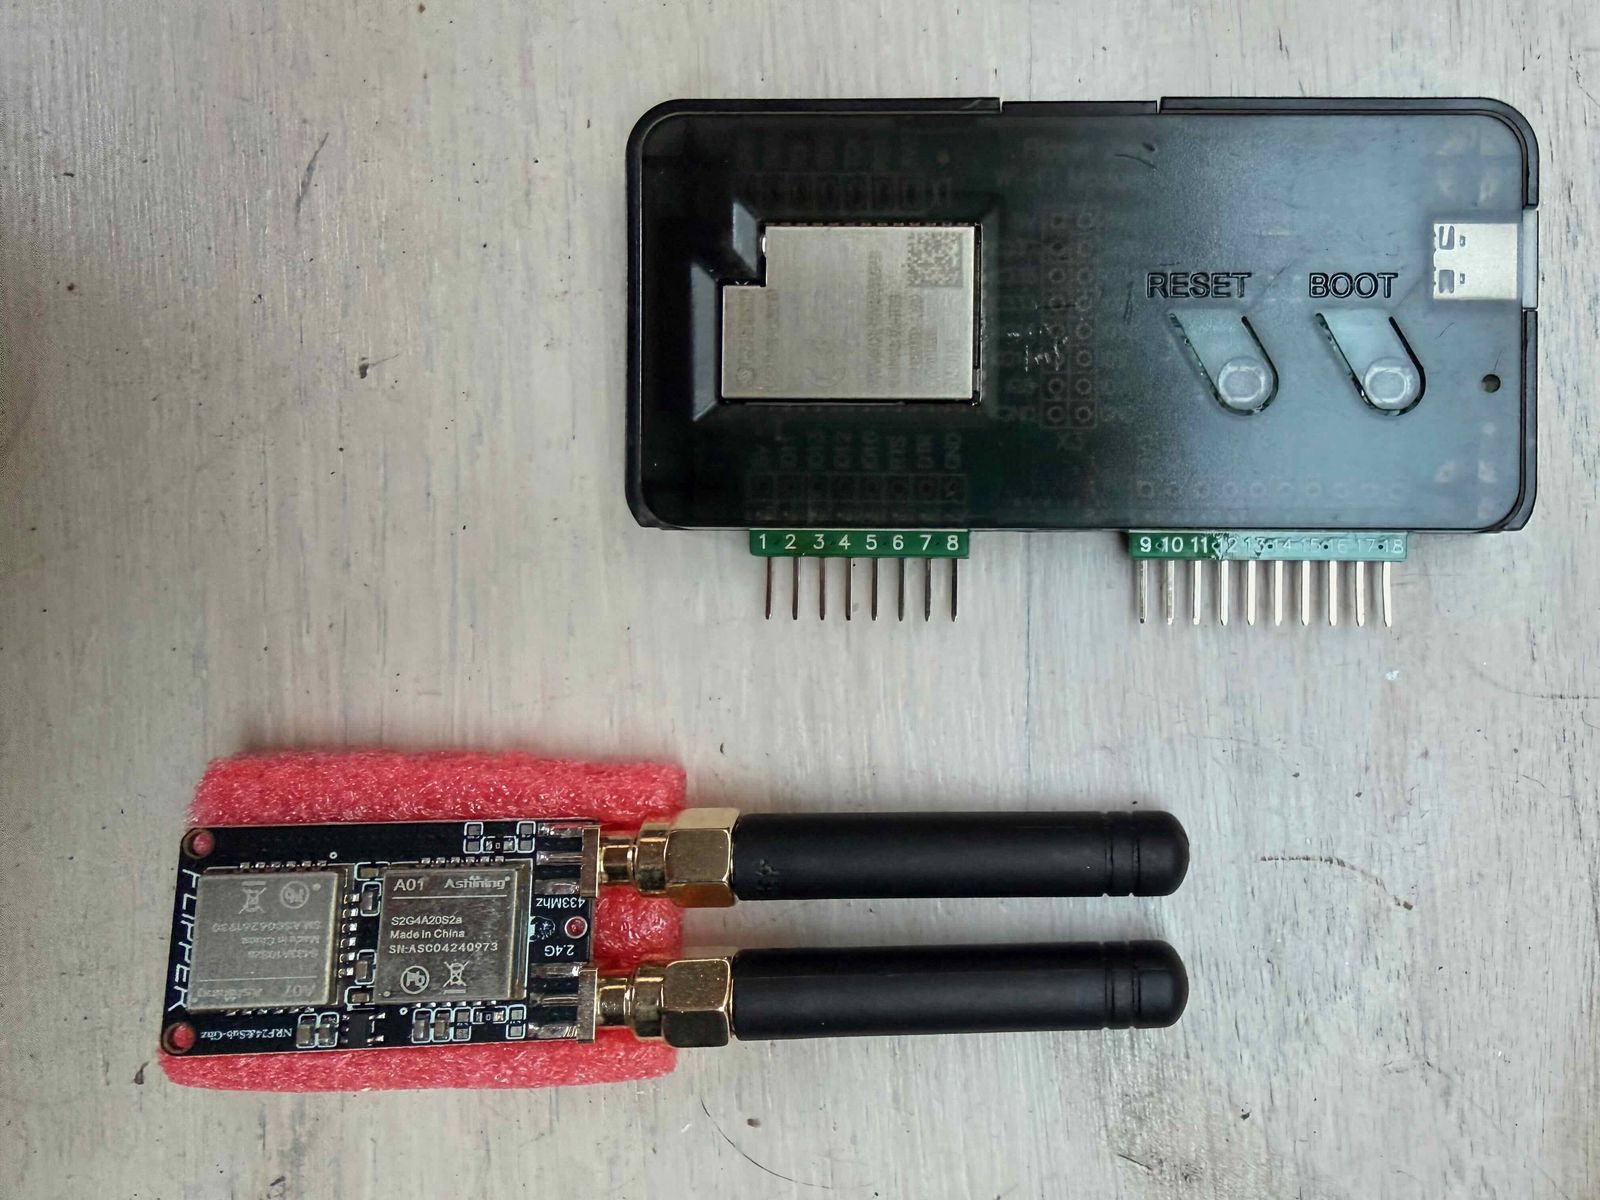
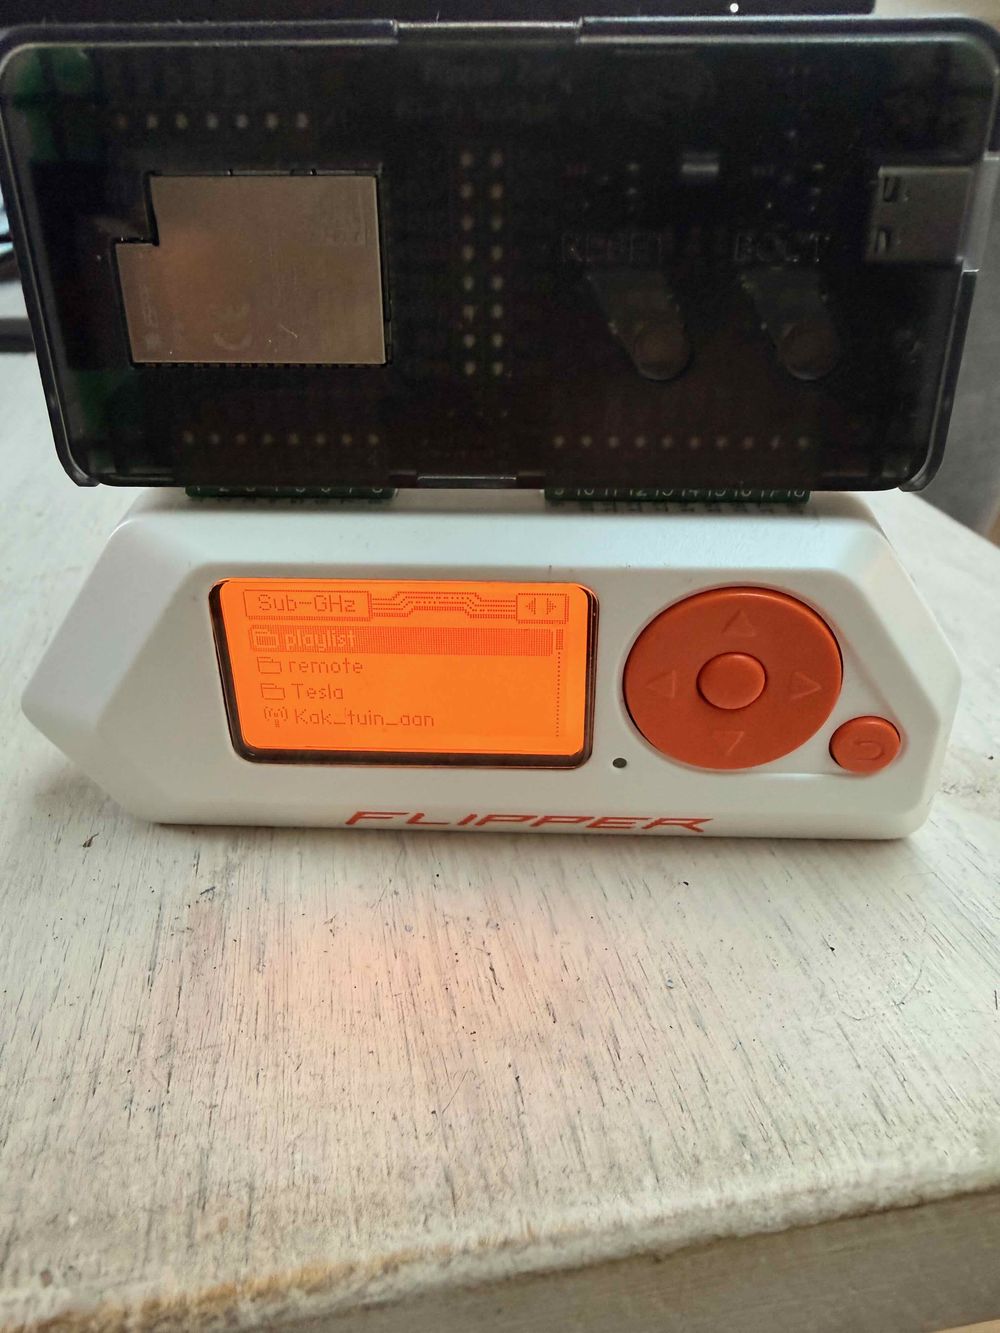
Wij gebruiken zelf een Flipper Zero met twee uitbreidingsborden: een ESP32-bord met Marauder-firmware voor wifi-onderzoek en een combinatiebord met een NRF24- en een Sub-GHz-radio, elk met een eigen antenne.
Zonder extra bord
Ook zonder uitbreidingsbord zijn de pinnen bruikbaar. Met apps uit de catalogus werkt de Flipper Zero als USB-naar-UART-adapter, I2C-scanner, uitlezer van SPI-flashgeheugen of programmer voor microcontrollers. Voor hardware-onderzoek is dat vaak het nuttigste deel van het apparaat.
Firmware en apps
De officiële firmware van Flipper Devices krijgt regelmatig updates en heeft een eigen app-catalogus, die je beheert via de mobiele app of de website Flipper Lab. Deze firmware houdt zich aan regionale frequentieregels: op frequenties die in jouw regio niet zijn toegestaan, zendt het apparaat niet. Het apparaat zelf, de downloads en de documentatie vind je op de officiële site flipper.net.
Custom firmware
Omdat de firmware open source is, bouwt de community eigen varianten. De bekendste zijn Momentum, Unleashed en RogueMaster. Die halen een deel van de beperkingen van de officiële firmware weg en voegen extra protocollen en apps toe.
Wij draaien zelf Momentum Firmware op onze Flipper Zero. De makers omschrijven het als “feature-rich, stable and customizable”. Dit voegt het toe aan de officiële firmware:
- Asset packs: animaties, iconen en lettertypen installeren zonder de firmware opnieuw te bouwen.
- Een aangepaste interface: acht menustijlen, een control center met snelle schakelaars en een eigen instellingen-app voor menu’s, de bestandsbrowser en de GPIO-pinnen.
- Extra Sub-GHz-protocollen: onder meer weerstations, POCSAG en bandenspanningssensoren (TPMS), plus uitbreidingen voor NFC en gps.
- Bluetooth-tools: FindMy, Bad KB (toetsenbordemulatie via Bluetooth) en BLE Spam.
- JavaScript: een grote set modules waarmee je zonder C zelf scripts schrijft.
Installeren gaat via de web-updater op de site van Momentum of via de releases op GitHub. Voor onderzoek in een afgeschermde testomgeving kan custom firmware nuttig zijn, maar je neemt daarmee ook de verantwoordelijkheid over voor wat het apparaat uitzendt.
Een bekend voorbeeld is BLE Spam. De Flipper Zero stuurt dan Bluetooth-berichten uit die lijken op die van AirPods of een Apple TV, waardoor op iPhones in de buurt koppelmeldingen in beeld springen. Dat wordt vaak jamming genoemd, maar dat is het niet: er wordt geen frequentie geblokkeerd, de telefoon krijgt alleen geldige berichten die hij niet verwacht. Op een actuele iPhone blijft het bij pop-ups. Toen de truc in 2023 opkwam, konden iPhones er nog van vastlopen; Apple heeft dat in iOS 17.2 verholpen. Redelijk onschuldig dus, maar probeer het op je eigen toestellen: voor een ander blijft het hinderlijk.
Mag dat?
Het bezit van een Flipper Zero is in Nederland toegestaan. Het gaat om het gebruik. Wie zonder toestemming toegangspassen kopieert, signalen van anderen opnieuw afspeelt of binnendringt in andermans systemen, is strafbaar; binnendringen in een geautomatiseerd werk is computervredebreuk (artikel 138ab van het Wetboek van Strafrecht). Voor zenden gelden bovendien de frequentieregels waarop de Rijksinspectie Digitale Infrastructuur toezicht houdt. Het verstoren van andermans verbindingen is verboden.
In het buitenland is het apparaat omstreden. Amazon haalde het in 2023 uit de verkoop en Canada kondigde in 2024 een verbod aan, dat later is afgezwakt tot een aanpak van onrechtmatig gebruik. Voor professioneel gebruik geldt wat voor elke pentest geldt: alleen met schriftelijke toestemming van de eigenaar en binnen een afgesproken scope.
Wat betekent dit voor je organisatie?
Voor verdedigers is de Flipper Zero vooral een spiegel. Wat een apparaat van ongeveer tweehonderd euro kan, kan een kwaadwillende ook. Vier punten om na te lopen:
- Toegangspassen: 125 kHz-passen hebben geen versleuteling en zijn in seconden te kopiëren. Ook MIFARE Classic is verouderd. Stap over op een pas met moderne cryptografie, zoals DESFire EV2 of EV3.
- Poorten en slagbomen: afstandsbedieningen met een vaste code zijn opnieuw af te spelen. Kies systemen met rolling code.
- USB-poorten: beperk welke USB-apparaten een werkplek accepteert en vergrendel schermen. Een onbeheerde, ontgrendelde werkplek is in seconden overgenomen.
- Bewustzijn: medewerkers die weten hoe zo’n apparaat eruitziet en wat het doet, melden eerder iets verdachts.
Wil je weten hoe je organisatie hierop scoort? Bij red teaming zoeken wij via alle beschikbare wegen naar toegang, en in ons awareness-seminar demonstreren wij aanvalstechnieken in de praktijk.
Pluspunten en aandachtspunten
Pluspunten
- Veel functies in één compact apparaat
- Open-source firmware en een actieve community
- Uit te breiden via GPIO en uitbreidingsborden
- Laagdrempelige manier om draadloze protocollen te leren begrijpen
Aandachtspunten
- Minder bereik en vermogen dan gespecialiseerde apparatuur
- Alternatieve firmware en uitbreidingsborden leggen de verantwoordelijkheid bij de gebruiker
- De reputatie is groter dan de mogelijkheden: moderne, goed beveiligde systemen blijven buiten bereik
Conclusie
De Flipper Zero is geen wondermiddel en geen inbrekerswerktuig, maar een handig en leerzaam meetinstrument. Voor pentesters is het een snelle eerste controle, voor beheerders een goedkope manier om te zien hoe oud hun toegangspassen en afstandsbedieningen werkelijk zijn. Wie de zwaktes kent die het apparaat blootlegt, weet ook waar de eerste verbeteringen liggen.