Een goede pentester is niet afhankelijk van één apparaat. Waar de Flipper Zero een draagbare multitool is, bestaat een volledige fieldkit uit een handvol gespecialiseerde gereedschappen die elk één taak heel goed doen. In dit artikel kijken we in zo’n tas: wat zit erin, en wat doen de twee bekendste bewoners, de Wi-Fi Pineapple en de USB Rubber Ducky?
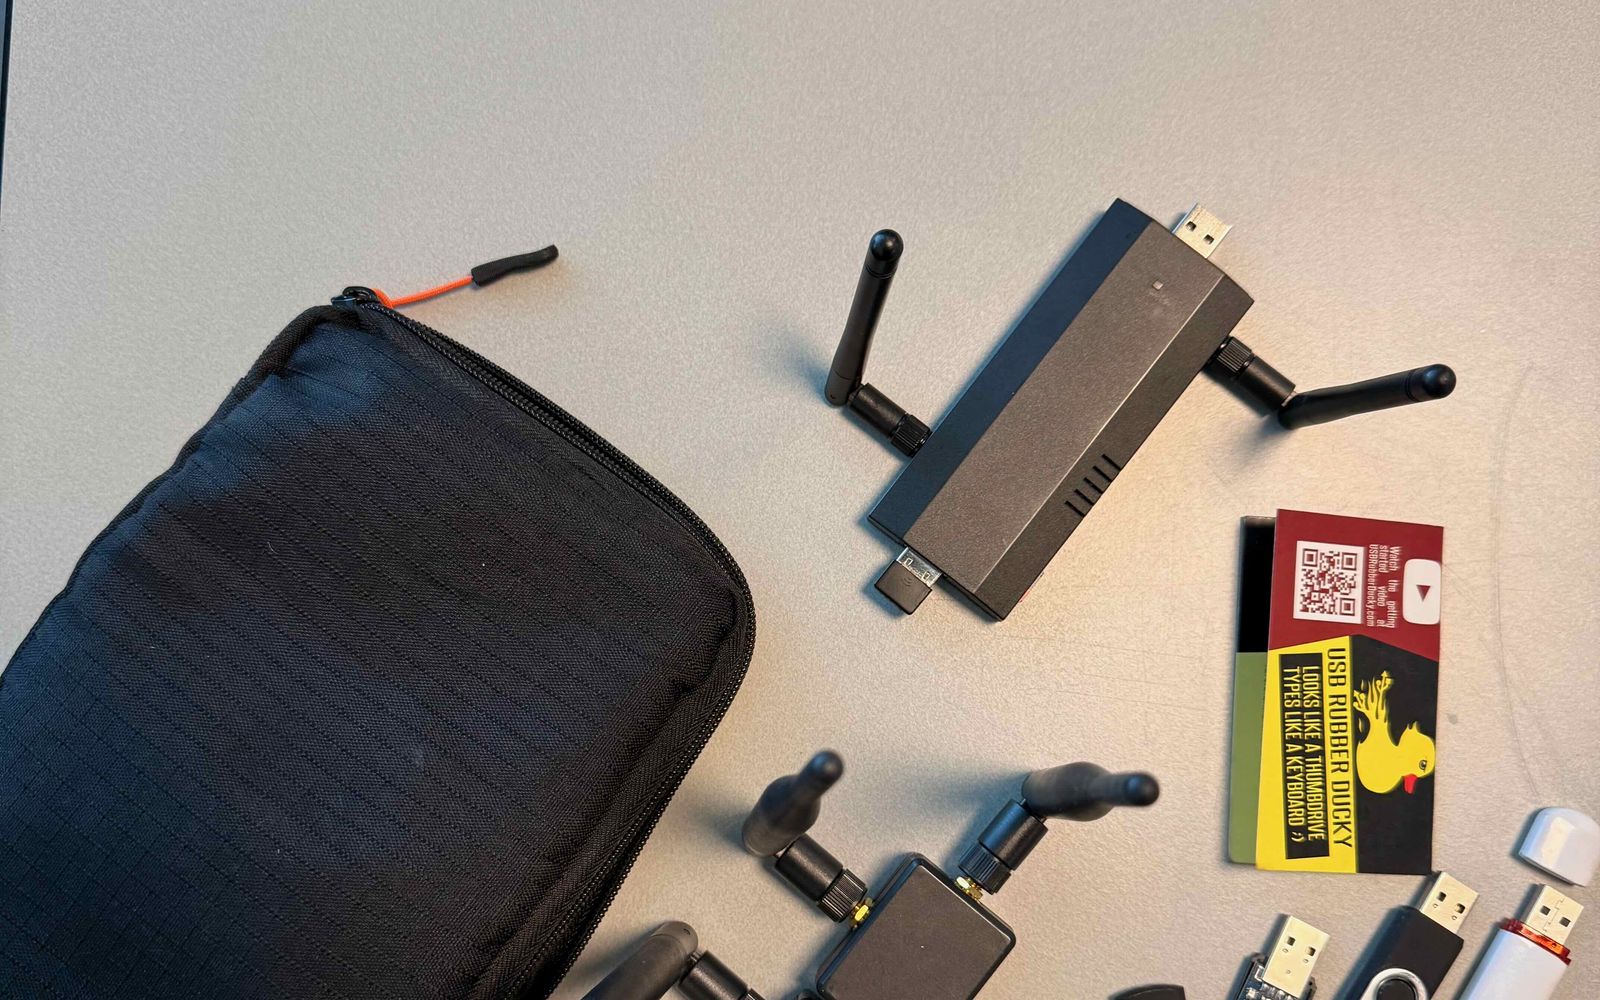
Een fieldkit is de gereedschapskoffer die een red teamer meeneemt naar een opdracht op locatie. De inhoud verschilt per tester en per opdracht, maar het principe is steeds hetzelfde: compacte, onopvallende hardware waarmee je de draadloze omgeving en de fysieke werkplekken van een organisatie kunt onderzoeken. Alles past in een tas ter grootte van een toilettas.
Wat zit er in een fieldkit?
Naast de twee apparaten die we hieronder uitlichten, vind je in een typische tas:
- Wi-Fi-adapters met externe antenne: krachtiger dan de radio in een laptop, voor het in kaart brengen van draadloze netwerken op afstand.
- Een draagbare computer of single-board computer: vaak een Raspberry Pi, om tools draaiend te houden zonder laptop.
- Diverse USB-tools: van onschuldige opslag tot apparaten die zich voordoen als toetsenbord of netwerkkaart.
- Kabels, adapters en een powerbank: het saaie maar onmisbare deel, zodat alles blijft werken zonder stopcontact.
De kracht van een fieldkit zit niet in één spectaculair apparaat, maar in de combinatie: draadloos verkennen, fysiek binnenkomen en dat combineren tot een realistisch beeld van de weerbaarheid.
De Wi-Fi Pineapple
De Wi-Fi Pineapple van Hak5 is een klein kastje met meerdere antennes dat volledig gericht is op het onderzoeken van draadloze netwerken. Het is in feite een zeer gespecialiseerd accesspoint met software die is gebouwd voor security-onderzoek.
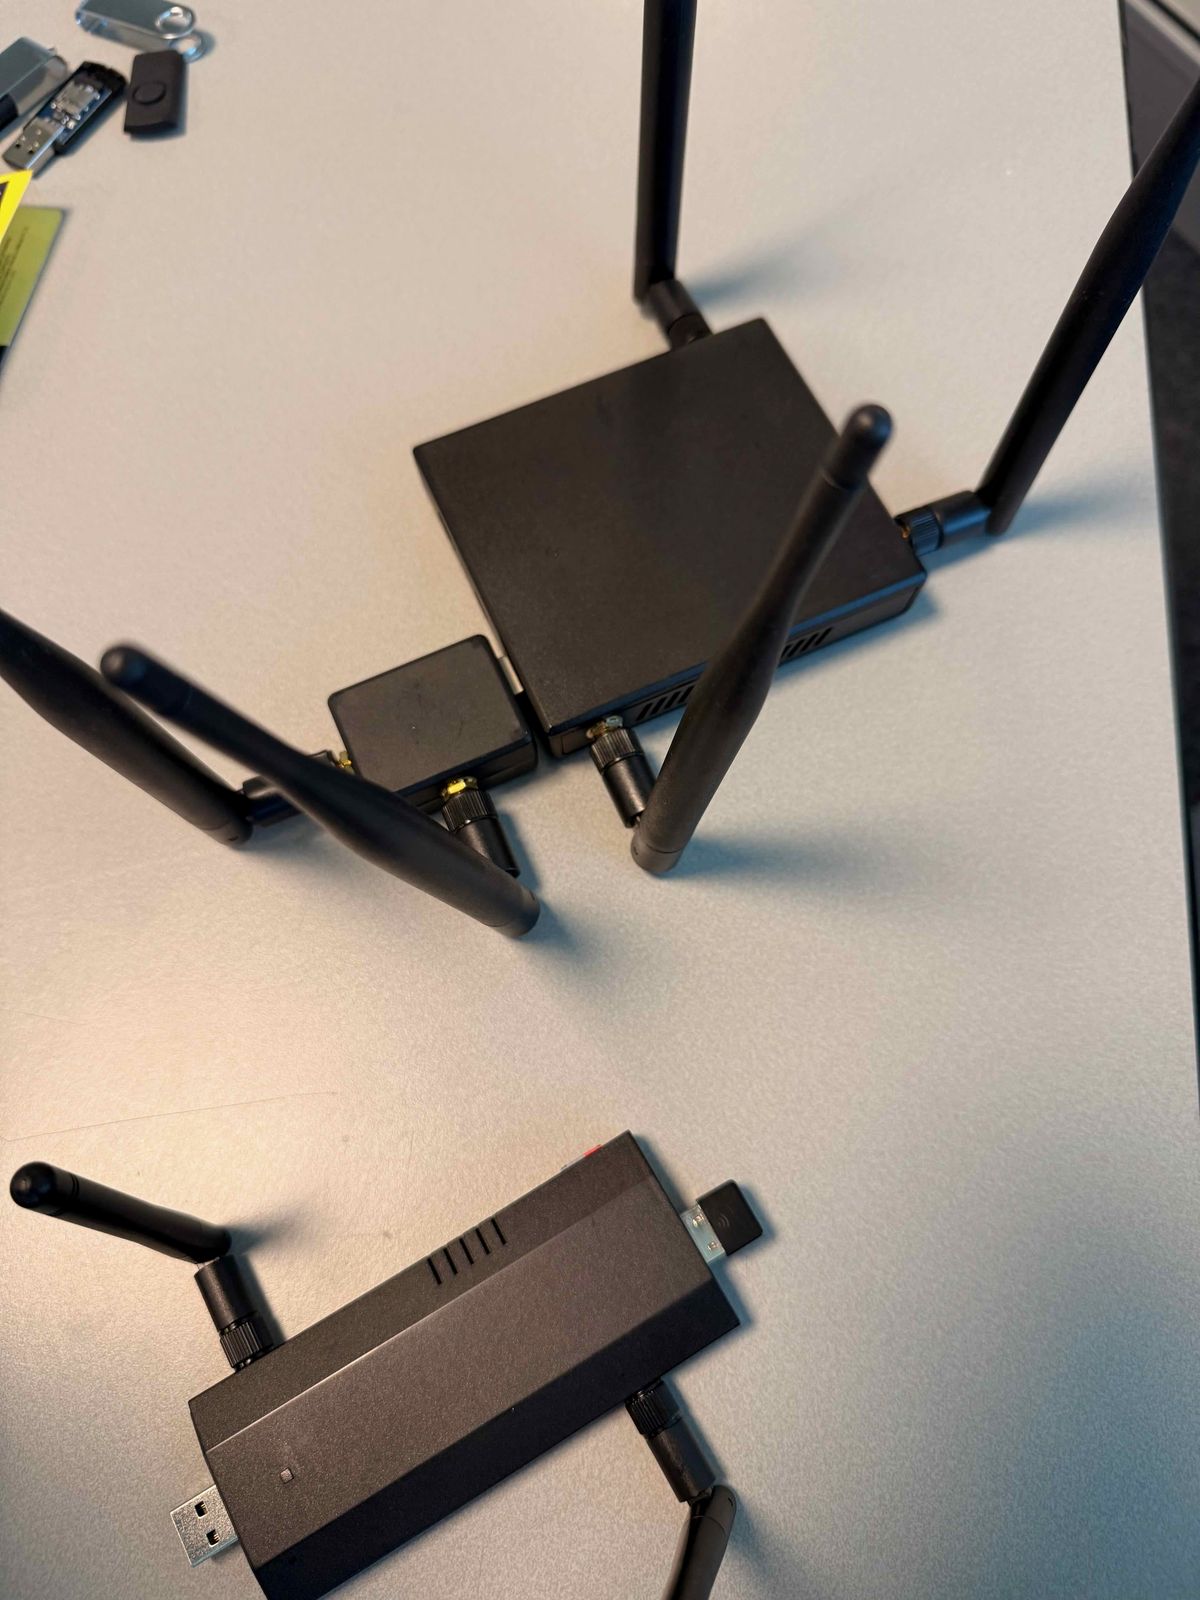
Waar een gewoon accesspoint alleen een netwerk uitzendt, luistert en analyseert de Pineapple vooral. De belangrijkste mogelijkheden:
- Netwerken in kaart brengen: welke wifi-netwerken en welke clients zijn in de omgeving actief, en hoe zijn ze geconfigureerd.
- Herkennen van zoekende apparaten: telefoons en laptops roepen de namen van eerder gebruikte netwerken om. Daaraan zie je waar mensen eerder verbonden waren.
- Een nep-accesspoint opzetten (een “evil twin”): het apparaat kan zich voordoen als een vertrouwd netwerk, zodat je kunt zien of apparaten daar zomaar verbinding mee maken.
- Verkeer analyseren: van apparaten die eenmaal verbonden zijn, om te laten zien welke informatie onbeschermd over de lijn gaat.
De Pineapple maakt geen onbekende, geavanceerde aanval mogelijk. Het maakt zichtbaar hoe makkelijk apparaten vertrouwen schenken aan een netwerk alleen op basis van de naam, en wat daarvan de gevolgen zijn.
De USB Rubber Ducky
De USB Rubber Ducky van Hak5 ziet eruit als een doodgewone USB-stick, maar is dat niet. Zodra je hem in een computer steekt, meldt hij zich niet als opslag maar als toetsenbord. Vanaf dat moment “typt” hij vooraf geschreven toetsaanslagen, veel sneller dan een mens dat kan. Op de verpakking staat het treffend: “looks like a thumbdrive, types like a keyboard”.
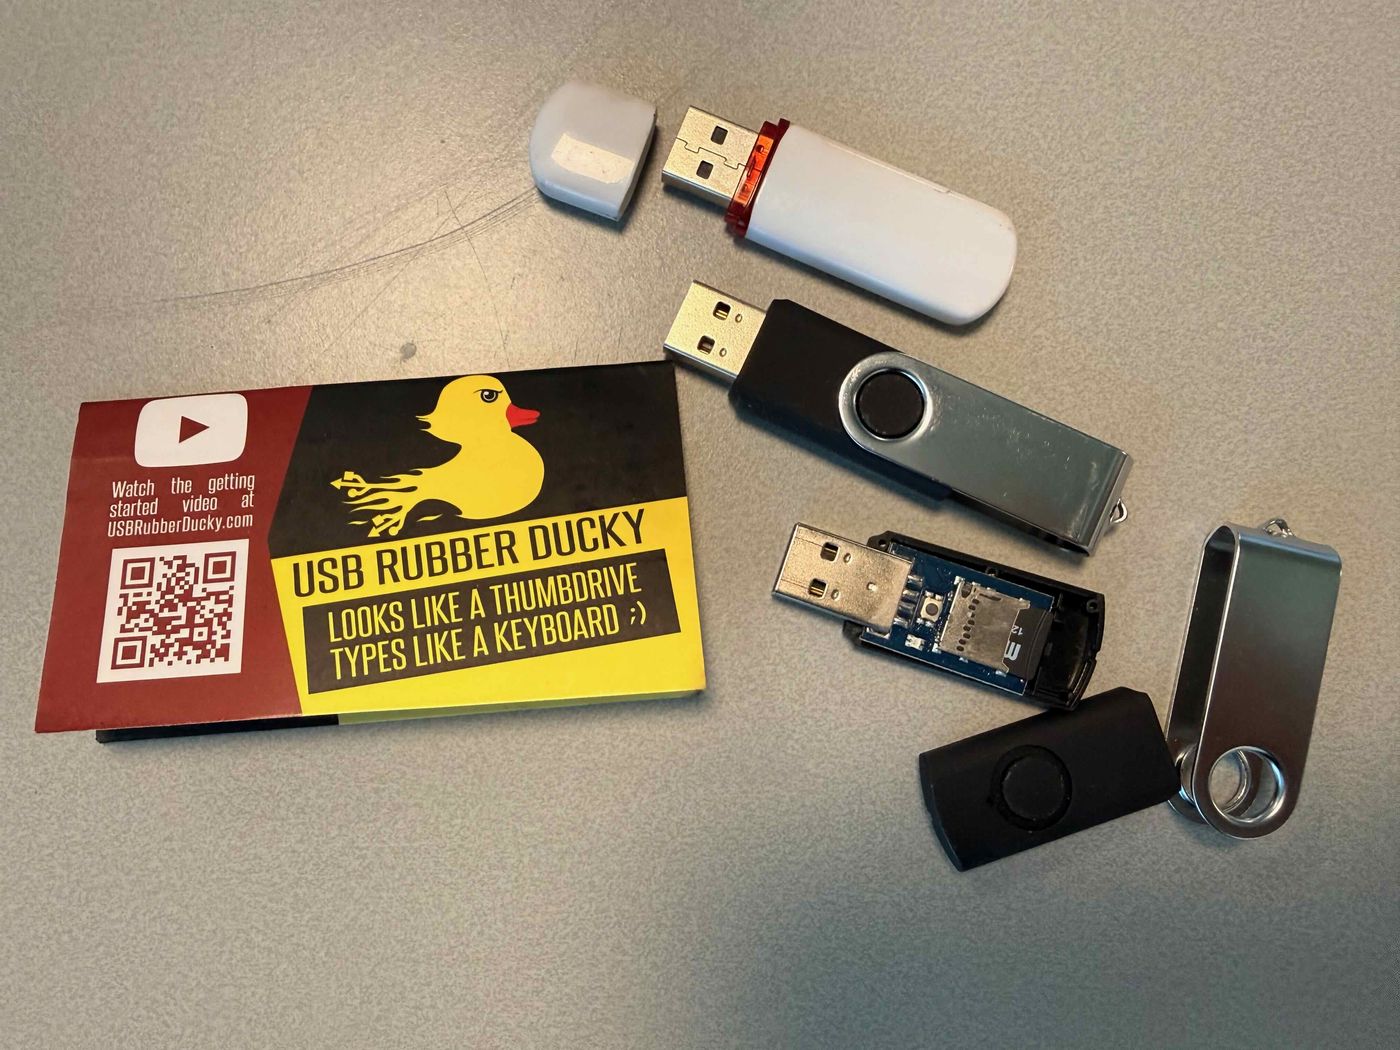
Deze techniek heet keystroke injection of BadUSB. Hij werkt omdat vrijwel elke computer een toetsenbord zonder meer vertrouwt: er is geen stuurprogramma en geen bevestiging nodig. Wat een aangesloten Rubber Ducky kan, is precies wat een persoon achter dat toetsenbord zou kunnen, maar dan in een paar seconden. Denk aan het openen van een venster en het uitvoeren van een reeks opdrachten.
Het script staat op een microSD-kaartje in de stick. De kracht zit in snelheid en onopvallendheid: een onbeheerde, ontgrendelde werkplek is het klassieke doelwit. Daarom is de belangrijkste les ook heel concreet: vergrendel je scherm als je wegloopt.
Waar wij het voor gebruiken
Wij zetten deze apparatuur in bij red teaming: een onderzoek waarbij we, met schriftelijke toestemming en binnen een afgesproken scope, via alle beschikbare wegen proberen toegang te krijgen, zoals een echte aanvaller dat zou doen. De fieldkit is daarbij het gereedschap voor het draadloze en fysieke deel.
Een red team-opdracht verloopt grofweg zo:
- Verkennen: met de draadloze apparatuur brengen we in kaart welke netwerken en apparaten er zijn en hoe de omgeving is opgebouwd.
- Toegang zoeken: we testen of apparaten met een nep-netwerk verbinden, of een onbeheerde werkplek een onbekend USB-apparaat accepteert, en of we fysiek op plekken komen waar dat niet zou mogen.
- Vastleggen: alles wat we vinden documenteren we, inclusief hoe ver we kwamen en welke stap dat mogelijk maakte.
- Rapporteren: je krijgt een rapport met concrete herstelacties, geordend op risico. Dat is het doel; de apparatuur is slechts het middel.
Wij gebruiken deze gereedschappen uitsluitend binnen een opdracht met toestemming. Zonder die toestemming is het inzetten ervan strafbaar, en dat is precies de grens tussen een pentester en een aanvaller.
Wat betekent dit voor je organisatie?
Het geruststellende is dat de verdediging tegen deze apparatuur grotendeels uit basismaatregelen bestaat. Vier punten die direct helpen:
- Scherm vergrendelen: de simpelste en effectiefste maatregel tegen een Rubber Ducky. Een vergrendeld scherm negeert de getypte opdrachten.
- USB-beleid: beperk met je endpointbeveiliging welke USB-apparaten een werkplek accepteert, en of een nieuw “toetsenbord” zomaar mag worden toegevoegd.
- Wifi-hygiëne: laat apparaten niet automatisch verbinden met bekende netwerknamen, gebruik waar mogelijk certificaatgebaseerde authenticatie en scheid gasten- van bedrijfsnetwerk.
- Bewustzijn en fysieke toegang: medewerkers die een vreemd apparaat of een onbekend bezoeker opmerken en melden, zijn vaak de laatste en beste verdediging.
Wil je weten hoe ver iemand met zo’n tas bij jou zou komen? Dat is precies wat we met red teaming in kaart brengen, en in ons awareness-seminar laten we deze technieken zien zodat je team ze herkent.
Pluspunten en aandachtspunten
Waarom een fieldkit
- Gespecialiseerde hardware die elk één taak heel goed doet
- Compact en onopvallend, geschikt voor onderzoek op locatie
- Samen een realistisch beeld van draadloze én fysieke weerbaarheid
- Maakt abstracte risico’s tastbaar in een rapportage
Waar je op moet letten
- Alleen te gebruiken binnen een opdracht met schriftelijke toestemming
- De verdediging is basaal, maar vraagt wel discipline (scherm vergrendelen, USB-beleid)
- Het gaat om de bevindingen en herstelacties, niet om de apparatuur zelf
Conclusie
Een fieldkit met een Wi-Fi Pineapple en een Rubber Ducky oogt spannend, maar de apparaten zelf zijn niet het punt. Ze maken bekende zwaktes zichtbaar: apparaten die te makkelijk vertrouwen schenken aan een netwerknaam, en werkplekken die een onbekend toetsenbord zonder vragen accepteren. Wie die twee dingen op orde heeft, haalt het grootste deel van de scherpte uit de hele tas.