Er zijn verschillende SIEM-producten (Security Information and Event Management) op de markt, van commerciële tot open-source varianten. Ze verschillen onder meer in integratiemogelijkheden en functionaliteit. OSSEC en Wazuh worden vaak ook gezien als HIDS (Host-based Intrusion Detection System), omdat ze gebruikmaken van een agent op de host. Wij hebben Wazuh onder de loep genomen om te zien wat dit open-source product te bieden heeft.
Wazuh als SIEM-oplossing
Wazuh is afgeleid van OSSEC. Het is een beveiligingsoplossing die hosts bewaakt en bedreigingen, inbraakpogingen, systeemafwijkingen, slecht geconfigureerde applicaties en ongeautoriseerde gebruikersacties detecteert. Daarnaast ondersteunt Wazuh incidentrespons en het naleven van wet- en regelgeving.
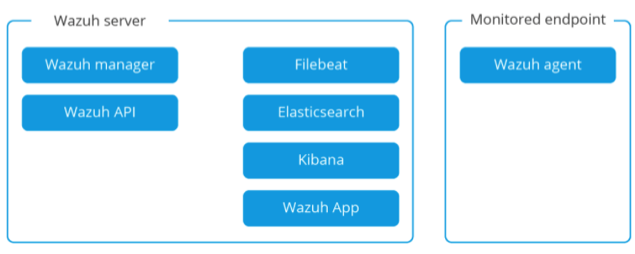
Wazuh maakt gebruik van Elasticsearch, Kibana, de Wazuh Manager en App, Filebeat en de Wazuh Agent. Bij een gedistribueerde installatie komen de Wazuh Manager, de Wazuh API en Filebeat op de ene serverinstance, en Elasticsearch, Kibana en de Wazuh App op een andere. De Wazuh Agent draait op het te monitoren endpoint. Bij een stand-alone installatie staat alles op één serverinstance.
Wazuh-features
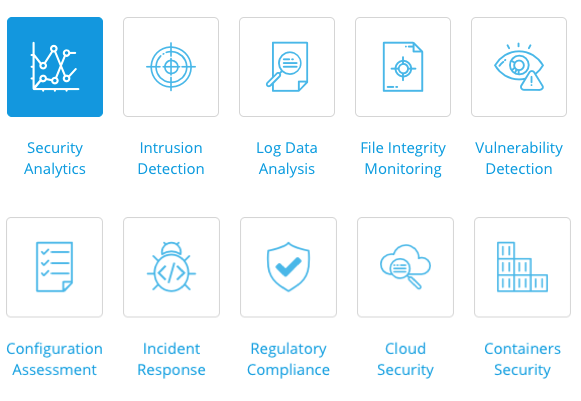
De features zijn verdeeld over vier modules: Security Information Management, Auditing and Policy Monitoring, Threat Detection and Response, en Regulation & Compliance.
Daarnaast kan Wazuh gebruikmaken van extra features en integraties, zoals een bestandscontrole via de API van VirusTotal. Gegevens kunnen worden getoetst aan compliancekaders als PCI DSS, HIPAA, GDPR, TSC en NIST 800-53.
Wazuh Agent
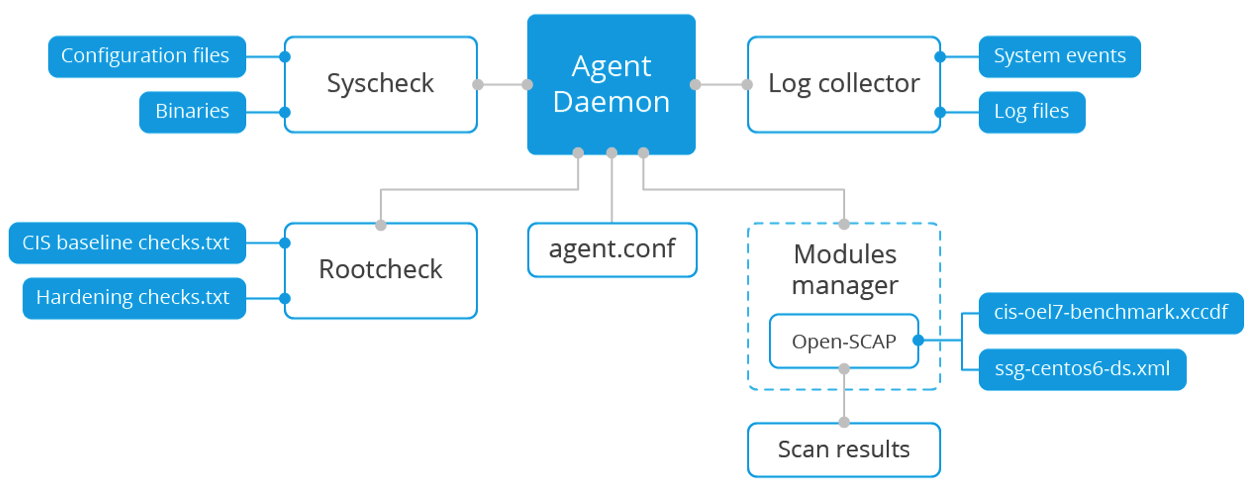
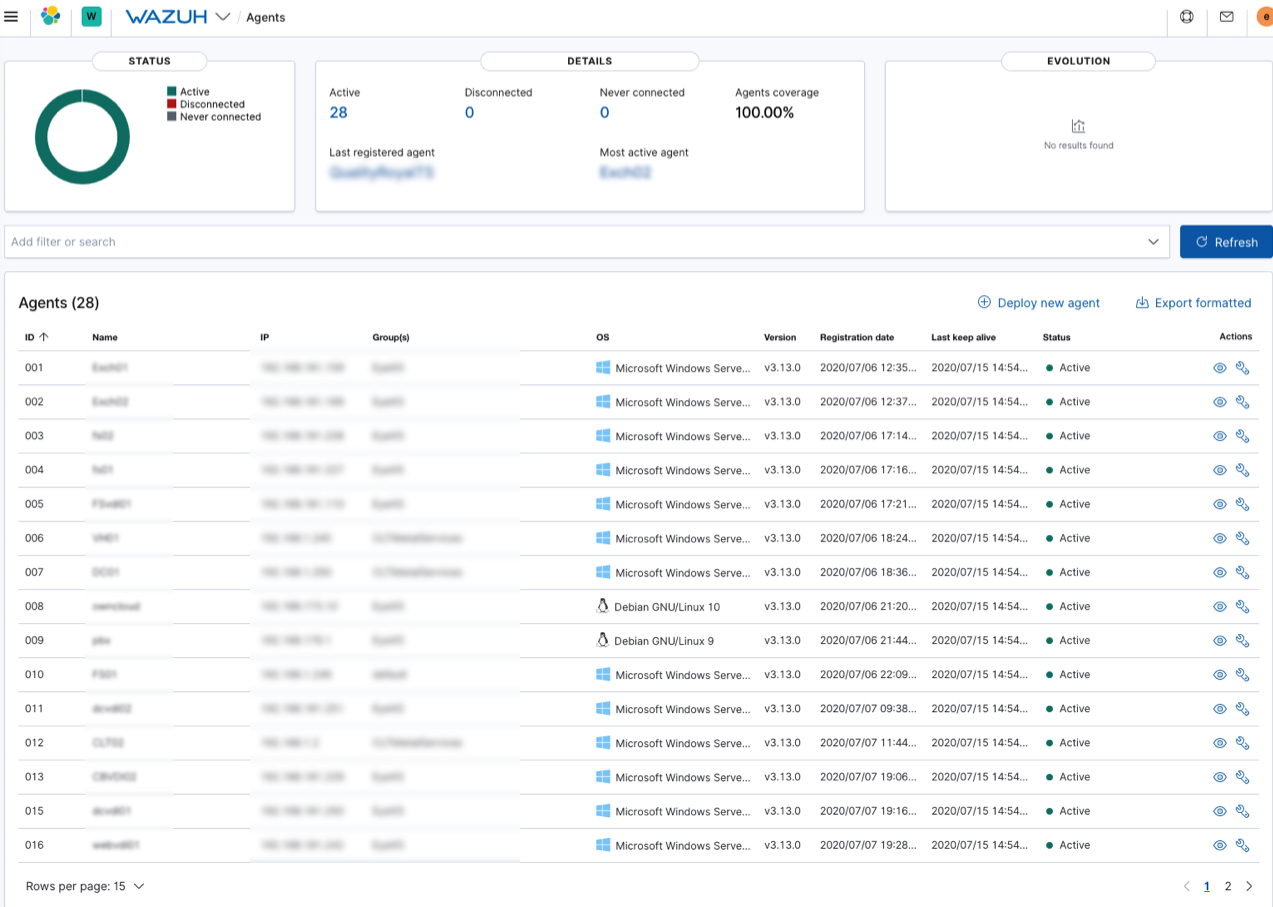
De Wazuh-server werkt met een agent die beschikbaar is voor Linux, Windows, Solaris, BSD en macOS. De agent stuurt informatie via een versleutelde verbinding naar de Wazuh-server. Agents kunnen fysieke servers, virtuele machines en cloudinstances monitoren. Verschillende processen bewaken de bestandsintegriteit en systeemlogs en scannen de systeemconfiguratie.
Assets waarop geen Wazuh Agent kan worden geïnstalleerd, zijn ook te monitoren via agentless integratie (SSH) en syslog. De Wazuh-server fungeert dan als syslogserver en verwerkt en correleert alle syslog-events.
Agentless monitoring
Met agentless monitoring bewaakt u via SSH apparaten en systemen waarop geen agent draait, zoals routers, firewalls, switches en Linux- of BSD-systemen. Zo kunnen ook organisaties met beperkingen op software-installatie voldoen aan beveiligings- en compliance-eisen. Verandert de checksum van de output, dan volgt een waarschuwing over de doorgevoerde wijzigingen, op basis van diff-output.
Ook systemen van onder meer Cisco, Juniper en Check Point die syslog kunnen doorsturen, zijn te monitoren.
Onze Wazuh-setup
Wij hebben een stand-alone Wazuh-omgeving opgezet op basis van Debian 10 (Buster), met de volgende pakketten: Elasticsearch 7.8, Wazuh 3.13 met App-revisie 0881, Node.js v10.21 en Filebeat 7.8.0. Daarnaast hebben we rekening gehouden met de groei van de logbestanden en de Elasticsearch-indices: onze Wazuh-omgeving beschikt over 300 GB opslag. Hiervoor gebruiken we Linux logrotate en Elasticsearch Curator. Voor alerts op events gebruiken we e-mailalerts via een lokale Postfix als relayservice.
Op de website van Wazuh staat een uitgebreide en duidelijke installatiehandleiding, met ondersteuning voor diverse Linux-distributies en integraties met onder meer Splunk.
Gebruikte Wazuh-functionaliteiten
- Wazuh Agent (Linux en Windows)
- Agentless monitoring (Cisco)
- Security event management
- Policy monitoring
- Integriteitsmonitoring
- Bestandscontrole via VirusTotal
- Syslog-collector
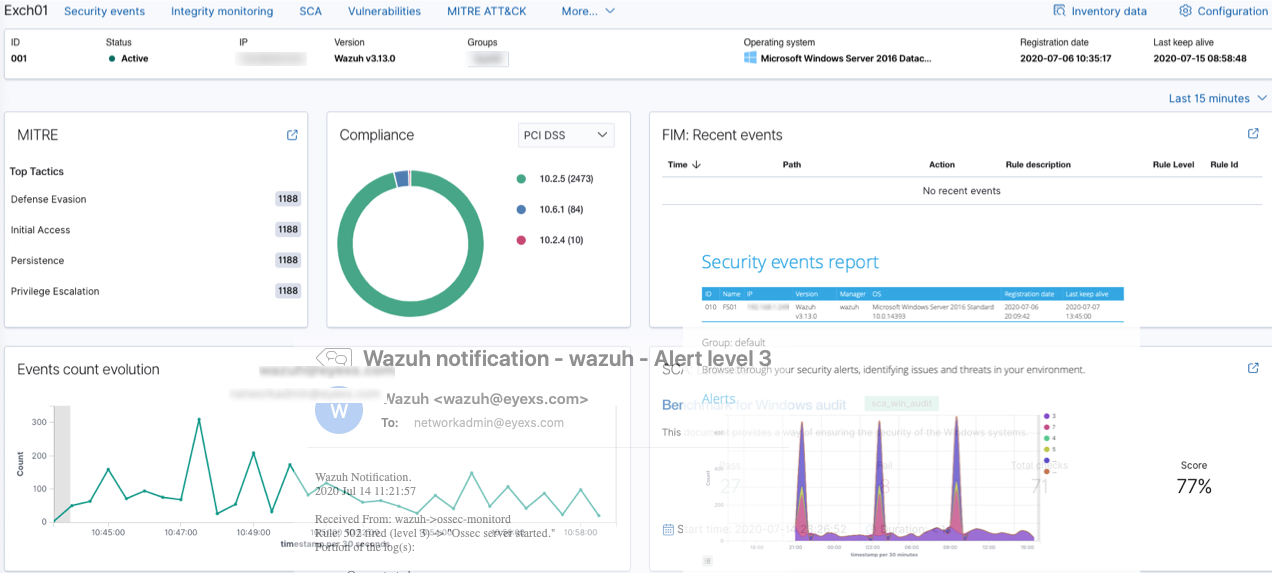
- E-mailalerts
- Geolocatie
- Eigen decoders en rules
- Rapportages
Bevindingen
Zoals bij ieder SIEM-product kost het tijd om alles goed in te richten. Denk aan het uitrollen van de agents (via MSI op Windows of via scripts op Linux) en het triggeren van events, waarvoor vaak aangepaste decoders en rules nodig zijn. Dat heeft wel als voordeel dat er niet continu false-positive meldingen binnenkomen. De standaard aanwezige decoders en rulesets vormen een goede basis om mee te starten. Omdat diverse systemen worden gemonitord, kunnen events worden gecorreleerd, zodat de flow en herkomst te achterhalen zijn.
Voor een open-source SIEM-product beschikt Wazuh over een gebruiksvriendelijke, webgebaseerde interface die makkelijk te begrijpen is. De inventory data bevat voldoende informatie over het device en ziet er in rapportvorm keurig uit. De e-mailalerts hebben wij in het standaard tekstformaat gelaten; die zijn naar wens op te maken.
Wazuh mist uiteraard bepaalde integraties die commerciële producten zoals Rapid7 InsightIDR en AlienVault USM (de commerciële opvolger van het open-source OSSIM) wel bieden. Het installeren en configureren van de Wazuh-server vraagt enige kennis van Linux.
Voor ons is Wazuh een toereikende oplossing. Dankzij Wazuh hebben we meer inzicht in al onze assets en security-events. Zeker een aanrader voor middelgrote bedrijven die meer ‘in control’ willen zijn over hun assets en meer willen met security- en eventmanagement, zonder veel te investeren in software. Grote bedrijven en multinationals kiezen wellicht eerder voor een commerciële variant.